
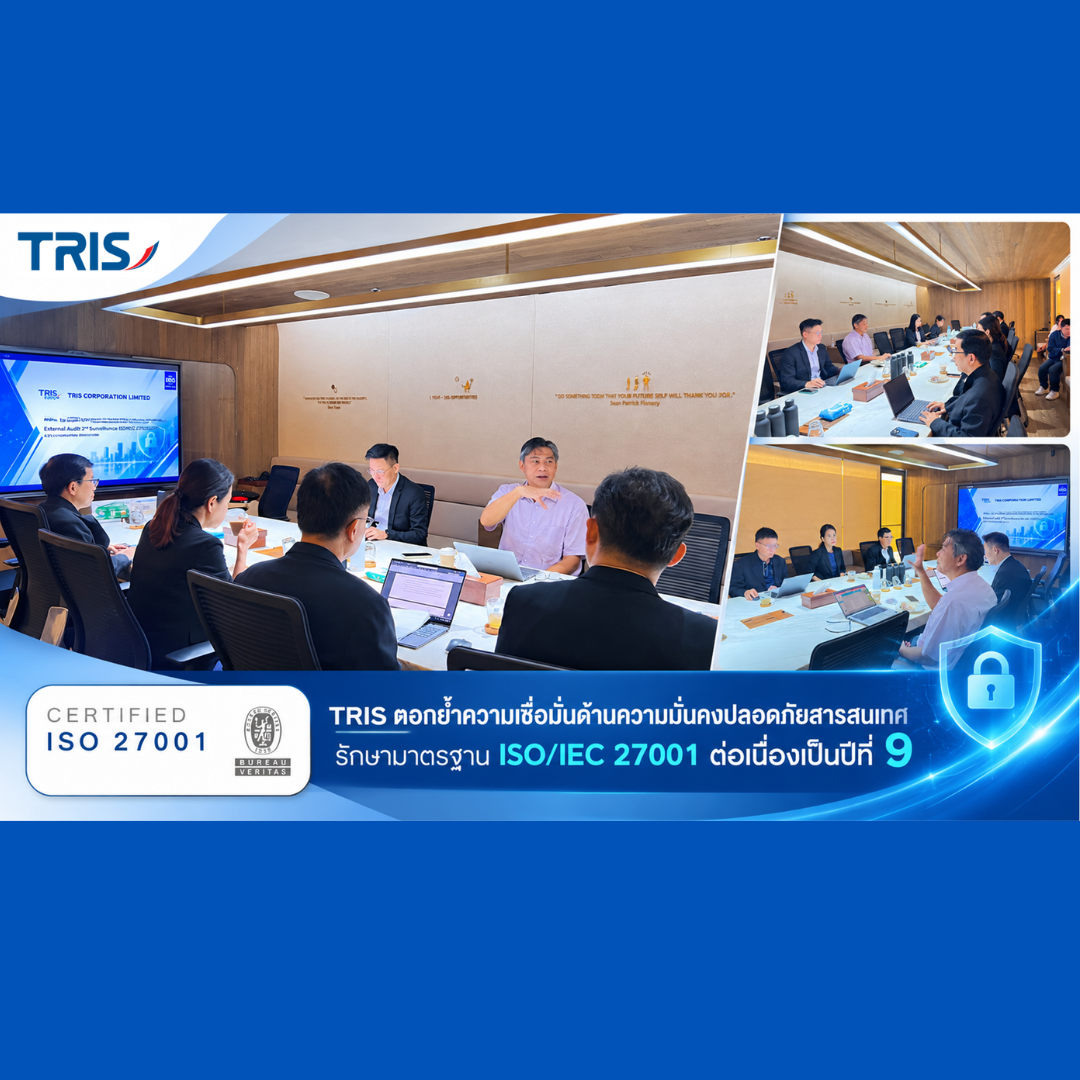
บริษัท ทริส คอร์ปอเรชั่น จำกัด (TRIS) ผ่านการตรวจติดตามการรับรองระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) ตามมาตรฐาน ISO/IEC 27001:2022 ครั้งที่ 2 (2nd Surveillance Audit) โดยหน่วยงานรับรอง Bureau Veritas Certification ซึ่งผลการตรวจไม่พบข้อบกพร่อง (Nonconformity: NC) และข้อสังเกต (Observation: OB) สะท้อนถึงประสิทธิผลของการดำเนินงานและความมุ่งมั่นในการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศอย่างต่อเนื่อง โดย TRIS สามารถรักษาการรับรองมาตรฐานดังกล่าวได้ต่อเนื่องเป็นปีที่ 9
มุ่งมั่นคุ้มครองข้อมูลและสร้างความเชื่อมั่นแก่ผู้มีส่วนได้ส่วนเสีย
TRIS ให้ความสำคัญกับการรักษาความมั่นคงปลอดภัยของข้อมูลสารสนเทศ ซึ่งเป็นปัจจัยสำคัญในการดำเนินธุรกิจที่ปรึกษาและการให้บริการแก่ลูกค้า โดยนำระบบการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศมาใช้ในการกำกับดูแลและบริหารความเสี่ยงอย่างเป็นระบบ ครอบคลุมการคุ้มครองข้อมูล การควบคุมการเข้าถึง และการรักษาความลับ ความถูกต้องครบถ้วน และความพร้อมใช้งานของข้อมูล (Confidentiality, Integrity and Availability) เพื่อเสริมสร้างความเชื่อมั่นให้แก่ลูกค้าและผู้มีส่วนได้ส่วนเสีย
ยกระดับมาตรฐานผ่านความร่วมมือและการพัฒนาอย่างต่อเนื่อง
ความสำเร็จในการรักษามาตรฐาน ISO/IEC 27001 สะท้อนถึงความร่วมมือของผู้บริหารและพนักงานทุกระดับในการปฏิบัติตามนโยบายและมาตรการด้านความมั่นคงปลอดภัยสารสนเทศ รวมถึงการติดตาม ทบทวน และปรับปรุงระบบการจัดการให้สอดคล้องกับความเสี่ยง เทคโนโลยี และบริบททางธุรกิจที่เปลี่ยนแปลงไป
TRIS ยังคงมุ่งมั่นพัฒนาระบบการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศให้มีประสิทธิผลอย่างต่อเนื่อง เพื่อสนับสนุนการให้บริการที่มีคุณภาพ สร้างความไว้วางใจแก่ลูกค้าและผู้มีส่วนได้ส่วนเสีย ตลอดจนเสริมสร้างความมั่นคงและความยั่งยืนในการดำเนินธุรกิจขององค์กร
#ISO/IEC27001